Domain quelldaten.de kaufen?
Wir ziehen mit dem Projekt
quelldaten.de um.
Sind Sie am Kauf der Domain
quelldaten.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain quelldaten.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
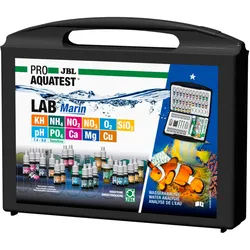
JBL Testlab Marin, Testkoffer für Meerwasser-AnalysenMessen statt Raten: Verschaffen Sie sich regelmäßig einen Überblick, ob alle wichtigen Wasserwerte Ihres Meerwasseraquariums okay sind oder ob Handlungsbedarf besteht, um Werte zu korrigieren, die sich in die falsche Richtung entwickeln. Wenn Probleme auftauchen (kranke Fische, Wirbellose wachsen nicht, Algenprobleme) sind Wasseranalysen eigentlich der einzige Weg, den Ursachen auf den Grund zu gehen! Sobald Sie mit Hilfe der Tests die Ursache ausfindig gemacht haben, könne Sie diese gezielt beheben. Folgende Tests sind im Testkoffer enthalten: pH-Test: Säuregehalt des Wassers von 7,4 bis 9,0 O2-Test: Bestimmung des Sauerstoffgehalts KH-Test: pH-Stabilität des Wassers (Karbonathärte) PO4-Test: Bestimmung des Phosphatgehalts (Algenursache und Pflanzennährstoff) Test NH4 / NH3: Anzeige von ungiftigem Ammonium, Feststellung des giftigen Ammoniaks über Tabelle NO2-Test: Bestimmung der für Fische giftigen Stickstoffverbindung Nitrit NO3-Test: Bestimmung des Nitratgehalts (Algenursache) Cu-Test: Tödliches Schwermetall für Wirbellose. Auch wichtig zum Einstellen der therapeutischen Dosis von Medikamenten SiO2-Test: Bestimmung der Silikate (Kieselsäure) als Kieselalgenursache Ca-Test: Bestimmung des Kalziumgehaltes in Meerwasseraquarien. Sollte für gesundes Korallenwachstum zwischen 400 und 440 mg/l liegen Mg-Ca-Test: Bestimmung des Magnesium- und Kalziumgehaltes in Meerwasseraquarien. Der Magnesiumgehalt sollte zwischen 1200 und 1600 mg/l liegen. Bei der Durchführung wird erst der Mg-Gehalt getestet und dann der Ca-Gehalt. Anschließend wird der Wert des Ca-Gehaltes vom Mg-Gehalt subtrahiert und das ist dann der wirkliche Mg-Gehalt des Wassers.95,99 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
3 Quellen Wirbel-Stein zur Wasseraktivierung3 Quellen Wirbel-Stein zur Wasseraktivierung – physikalische Wasserverwirbelung für die Leitung Der 3 Quellen Wirbel-Stein von Denk Aqua verwirbelt Ihr Leitungswasser direkt in der Leitung – ohne Strom, ohne Chemie, wartungsfrei. Der 3 Quellen Wirbel-Stein verwirbelt Leitungswasser auf rein physikalischem Weg – ohne Strom, ohne Chemie und wartungsfrei. Das Gerät wird fest in die Leitung eingebunden und arbeitet allein mit der Strömung des durchfließenden Wassers. Vorbild ist die Wirbelbildung in naturbelassenen Flüssen und Quellen: Das Wasser wird im Inneren des Wirbel-Steins in eine gerichtete Drehbewegung versetzt. Viele Anwender beschreiben das behandelte Wasser als weicher und frischer im Geschmack; Kaffee und Tee empfinden sie als runder im Aroma. Das ist eine subjektive Geschmacksbeschreibung, keine gemessene Eigenschaft. Denk Aqua entwickelt und fertigt den 3 Quellen Wirbel-Stein in Deutschland. Jede Komponente – vom Keramikkern über die Porosium® Oberfläche bis zur Form des...390,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dräger, Herbert: FAKTEN. Medizinische AbkürzungenFAKTEN. Medizinische Abkürzungen , Rund 7000 Abkürzungen deutscher und englischer Begriffe! Optimaler Überblick: alle aktuellen Abkürzungen in alphabetischer Reihenfolge. Vollständig: alle Bedeutungsmöglichkeiten. Neu: Komplett überarbeitet und aktualisiert mit Integration neuer Abkürzungen. , Rakel > Autopflege & Aufbereitung , Auflage: 3. Auflage, Erscheinungsjahr: 20060927, Produktform: Kartoniert, Autoren: Dräger, Herbert, Auflage: 06003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 208, Keyword: Medizin; Medizinische Abkürzungen; Medizinstudium; Medizinwörterbuch; Wörterbuch, Fachschema: Abkürzung - Akronym~Medizin / Allgemeines, Einführung, Lexikon~Medizin / Lexikon, Fachkategorie: Nachschlagewerke, Bildungszweck: für die Hochschule, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Medizinische Grundversorgung, Thema: Verstehen, Text Sprache: eng ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Verlag: Thieme, Länge: 125, Breite: 86, Höhe: 15, Gewicht: 71, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 37029421,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie können Daten für die Erhebung von Statistiken und Analysen effektiv gesammelt werden?
Daten können effektiv gesammelt werden, indem klare Ziele und Fragestellungen definiert werden, um relevante Datenquellen zu identifizieren. Es ist wichtig, geeignete Methoden wie Umfragen, Interviews oder Datenbankabfragen zu verwenden, um die Daten zu sammeln. Zudem sollten die Daten regelmäßig aktualisiert und überprüft werden, um die Qualität und Genauigkeit der Statistiken und Analysen sicherzustellen. **
-
Wie können Daten effizient aufbereitet werden, um sie für Analysen und Auswertungen nutzbar zu machen?
Daten können effizient aufbereitet werden, indem sie gesammelt, bereinigt und strukturiert werden. Anschließend sollten sie in einem geeigneten Format gespeichert und für Analysen vorbereitet werden, z.B. durch die Anwendung von Data Mining Techniken. Eine regelmäßige Aktualisierung und Überprüfung der Datenqualität ist ebenfalls wichtig, um aussagekräftige Ergebnisse zu erzielen. **


Wie können Daten effektiv aufbereitet werden, um sie für Analysen und Auswertungen nutzbar zu machen?
Daten können effektiv aufbereitet werden, indem sie bereinigt, strukturiert und konsolidiert werden. Dies beinhaltet das Entfernen von Duplikaten, das Standardisieren von Formaten und das Zusammenführen von Daten aus verschiedenen Quellen. Anschließend können sie in geeigneten Analysetools verwendet werden, um Erkenntnisse und Trends zu identifizieren. **
Was sind einige verlässliche Quellen für allgemeine Fakten und Informationen?
Einige verlässliche Quellen für allgemeine Fakten und Informationen sind akademische Institutionen wie Universitäten und Forschungseinrichtungen, staatliche Behörden und offizielle Regierungswebsites sowie etablierte Nachrichtenorganisationen und Fachzeitschriften. Es ist wichtig, die Glaubwürdigkeit und Reputation der Quelle zu überprüfen, um sicherzustellen, dass die Informationen zuverlässig sind. Bibliotheken und Online-Datenbanken können auch gute Quellen für verlässliche Informationen sein. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
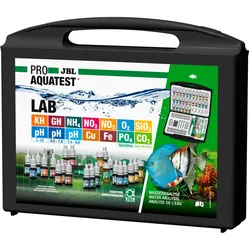
JBL Testlab, Testkoffer für Süßwasser-AnalysenGesundes Aquarium mit naturnahen Verhältnissen Die richtigen Wasserwerte im Aquarium hängen vom Fischbesatz und den vorhandenen Pflanzen ab. Auch wenn das Wasser klar aussieht, kann es belastet sein. Bei schlechten Werten können Krankheiten oder Algen im Aquarium entstehen. Für ein gesundes Aquarium mit naturnahen Verhältnissen ist eine regelmäßige Kontrolle und Anpassung der Wasserwerte wichtig. Mit JBL Wassertests können Sie alle relevanten Wasserwerte schnell, einfach und sehr präzise bestimmen. Folgende Tests sind im Testkoffer enthalten: pH-Test: Säuregehalt des Wassers von 3,0 bis 10 pH-Test: Säuregehalt des Wassers von 6,0 bis 7,6 pH-Test: Säuregehalt des Wassers von 7,4 bis 9,0 O2-Test: Bestimmung des Sauerstoffgehalts GH-Test: Bestimmung der Gesamthärte KH-Test: pH-Stabilität des Wassers (Karbonathärte) PO4-Test: Bestimmung des Phosphatgehalts (Algenursache und Pflanzennährstoff) Test NH4 / NH3: Anzeige von ungiftigem Ammonium, Feststellung des giftigen Ammoniaks über Tabelle NO2-Test: Bestimmung der für Fische giftigen Stickstoffverbindung Nitrit NO3-Test: Bestimmung des Nitratgehalts (Algenursache und Pflanzennährstoff) Fe-Test: Bestimmung des Eisengehalts zur Düngekontrolle Cu-Test: Tödliches Schwermetall für Wirbellose. Auch wichtig zum Einstellen der therapeutischen Dosis von Medikamenten SiO2-Test: Bestimmung der Silikate (Kieselsäure) als Kieselalgenursache Zur Ermittlung des CO2 Gehaltes genügt das Messen von pH und KH. Aus diesen beiden Werten ergibt sich der CO2 Gehalt des Wassers, der dann der beigelegten Tabelle entnommen werden kann.95,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
JBL Testlab Marin, Testkoffer für Meerwasser-AnalysenMessen statt Raten: Verschaffen Sie sich regelmäßig einen Überblick, ob alle wichtigen Wasserwerte Ihres Meerwasseraquariums okay sind oder ob Handlungsbedarf besteht, um Werte zu korrigieren, die sich in die falsche Richtung entwickeln. Wenn Probleme auftauchen (kranke Fische, Wirbellose wachsen nicht, Algenprobleme) sind Wasseranalysen eigentlich der einzige Weg, den Ursachen auf den Grund zu gehen! Sobald Sie mit Hilfe der Tests die Ursache ausfindig gemacht haben, könne Sie diese gezielt beheben. Folgende Tests sind im Testkoffer enthalten: pH-Test: Säuregehalt des Wassers von 7,4 bis 9,0 O2-Test: Bestimmung des Sauerstoffgehalts KH-Test: pH-Stabilität des Wassers (Karbonathärte) PO4-Test: Bestimmung des Phosphatgehalts (Algenursache und Pflanzennährstoff) Test NH4 / NH3: Anzeige von ungiftigem Ammonium, Feststellung des giftigen Ammoniaks über Tabelle NO2-Test: Bestimmung der für Fische giftigen Stickstoffverbindung Nitrit NO3-Test: Bestimmung des Nitratgehalts (Algenursache) Cu-Test: Tödliches Schwermetall für Wirbellose. Auch wichtig zum Einstellen der therapeutischen Dosis von Medikamenten SiO2-Test: Bestimmung der Silikate (Kieselsäure) als Kieselalgenursache Ca-Test: Bestimmung des Kalziumgehaltes in Meerwasseraquarien. Sollte für gesundes Korallenwachstum zwischen 400 und 440 mg/l liegen Mg-Ca-Test: Bestimmung des Magnesium- und Kalziumgehaltes in Meerwasseraquarien. Der Magnesiumgehalt sollte zwischen 1200 und 1600 mg/l liegen. Bei der Durchführung wird erst der Mg-Gehalt getestet und dann der Ca-Gehalt. Anschließend wird der Wert des Ca-Gehaltes vom Mg-Gehalt subtrahiert und das ist dann der wirkliche Mg-Gehalt des Wassers.95,99 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
3 Quellen Wirbel-Stein zur Wasseraktivierung3 Quellen Wirbel-Stein zur Wasseraktivierung – physikalische Wasserverwirbelung für die Leitung Der 3 Quellen Wirbel-Stein von Denk Aqua verwirbelt Ihr Leitungswasser direkt in der Leitung – ohne Strom, ohne Chemie, wartungsfrei. Der 3 Quellen Wirbel-Stein verwirbelt Leitungswasser auf rein physikalischem Weg – ohne Strom, ohne Chemie und wartungsfrei. Das Gerät wird fest in die Leitung eingebunden und arbeitet allein mit der Strömung des durchfließenden Wassers. Vorbild ist die Wirbelbildung in naturbelassenen Flüssen und Quellen: Das Wasser wird im Inneren des Wirbel-Steins in eine gerichtete Drehbewegung versetzt. Viele Anwender beschreiben das behandelte Wasser als weicher und frischer im Geschmack; Kaffee und Tee empfinden sie als runder im Aroma. Das ist eine subjektive Geschmacksbeschreibung, keine gemessene Eigenschaft. Denk Aqua entwickelt und fertigt den 3 Quellen Wirbel-Stein in Deutschland. Jede Komponente – vom Keramikkern über die Porosium® Oberfläche bis zur Form des...390,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dräger, Herbert: FAKTEN. Medizinische AbkürzungenFAKTEN. Medizinische Abkürzungen , Rund 7000 Abkürzungen deutscher und englischer Begriffe! Optimaler Überblick: alle aktuellen Abkürzungen in alphabetischer Reihenfolge. Vollständig: alle Bedeutungsmöglichkeiten. Neu: Komplett überarbeitet und aktualisiert mit Integration neuer Abkürzungen. , Rakel > Autopflege & Aufbereitung , Auflage: 3. Auflage, Erscheinungsjahr: 20060927, Produktform: Kartoniert, Autoren: Dräger, Herbert, Auflage: 06003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 208, Keyword: Medizin; Medizinische Abkürzungen; Medizinstudium; Medizinwörterbuch; Wörterbuch, Fachschema: Abkürzung - Akronym~Medizin / Allgemeines, Einführung, Lexikon~Medizin / Lexikon, Fachkategorie: Nachschlagewerke, Bildungszweck: für die Hochschule, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Medizinische Grundversorgung, Thema: Verstehen, Text Sprache: eng ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Verlag: Thieme, Länge: 125, Breite: 86, Höhe: 15, Gewicht: 71, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 37029421,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Helen, Joyce: Fakten über TransgenderFakten über Transgender , Was Sie schon immer über die neue Transbewegung wissen wollten, sich aber nie zu fragen getraut haben. Hier wird alles erklärt. Menschen mit einer Transidentität sind im Durchschnitt ärmer und haben häufiger Probleme mit ihrer psychischen Gesundheit. Sie würden von methodologisch hochwertigen Studien zur Geschlechtsinkongruenz, zu gegengeschlechtlichen Hormonen und zur Pflege operativ veränderter Körper profitieren. Doch der Mainstream Transaktivismus beschäftigt sich mit diesen Themen überhaupt nicht. Er verfolgt im Wesentlichen zwei Ziele: dass männliche Personen Zugang zu Frauenräumen erhalten und dass Beschränkungen für gegengeschlechtliche Hormone und geschlechtsangleichende Operationen aufgehoben werden, auf für Minderjährige. "Höchste Zeit, dass "Trans" von Helen Joyce endlich auf Deutsch vorliegt, denn wir brauchen ihre kühle, klare Analyse hier genauso dringend wie in den englischsprachigen Ländern. Besonders gelungen ist das versöhnliche letzte Kapitel, das auch die Rechte der Transmenschen gut vertritt und verteidigt und gute Vorschläge macht, wie diese Rechte geschützt werden können, ohne die Rechte von Frauen, Kindern, Lesben und Schwulen zu verletzen." sagt die BücherFrau des Jahres 2004 Luise F. Pusch "Dieses Buch ist ein überzeugendes, überfälliges Argument für eine kritischere Betrachtung der Self-ID. Selbst diejenigen, die sich über Joyces Positionen empören, würden davon profitieren, sie zu verstehen. Denn wie sie feststellt, schneidet Self-ID in den Umfragen recht schlecht ab, wenn man ihre tatsächlichen Grundsätze ausführlich erläutert." The New York Times , Tankdeckel & -verschlüsse > Ansaug- & Kraftstoffsysteme , Erscheinungsjahr: 20240220, Produktform: Kartoniert, Autoren: Helen, Joyce, Seitenzahl/Blattzahl: 309, Keyword: Beeinflussung; Diskriminierung; Frauenhäuser; Geschlechtervielfalt; Geschlechtsidentität; Gesellschaft; Gesetzgebung; Gleichbehandlung; Haftbedingungen; Ideologie; Interessenvertretung; Leistungssport; Linksextremismus; Präzedenzfall; Pubertätsblocker; Schutzräume für Frauen; Spaltung der Gesellschaft; Wokeness; binäres Geschlecht; einklagen; im falschen Körper, Fachschema: Frauenforschung~Gender Studies / Frauenforschung~Geschlechterforschung / Frauenforschung~Gender Studies / Transgender~Transgender - Transsexualität - Intersexualität~Erotik / Homoerotik~Gender Studies / Homosexualität (LGBTQ)~Homosexualität (LGBTQ)~Linksextremismus~Gender Studies~Geschlechterforschung~Rechtssoziologie~Aufklärung (geschlechtlich) / Kindersachbuch~Politik / Politikwissenschaft~Politikwissenschaft~Politologie, Fachkategorie: Gender Studies: Transgender, Transsexuelle, Intersexuelle~Homosexualität~Marxismus und Kommunismus~Recht und Gesellschaft: Gender~Alternative Glaubenslehren~Persönliche Sicherheit~Kinder/Jugendliche: Persönliche und soziale Themen: Sexualerziehung und Aufklärung~Kinder/Jugendliche: Persönliche und soziale themen: LGBT~Kinder/Jugendliche: Persönliche und soziale Themen: geschlechtliche Identität~Politikwissenschaft, Warengruppe: HC/Politikwissenschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 200, Breite: 131, Höhe: 25, Gewicht: 294, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Daten für die Erhebung von Statistiken und Analysen effektiv gesammelt werden?
Daten können effektiv gesammelt werden, indem klare Ziele und Fragestellungen definiert werden, um relevante Datenquellen zu identifizieren. Es ist wichtig, geeignete Methoden wie Umfragen, Interviews oder Datenbankabfragen zu verwenden, um die Daten zu sammeln. Zudem sollten die Daten regelmäßig aktualisiert und überprüft werden, um die Qualität und Genauigkeit der Statistiken und Analysen sicherzustellen. **
-
Wie können Daten effizient aufbereitet werden, um sie für Analysen und Auswertungen nutzbar zu machen?
Daten können effizient aufbereitet werden, indem sie gesammelt, bereinigt und strukturiert werden. Anschließend sollten sie in einem geeigneten Format gespeichert und für Analysen vorbereitet werden, z.B. durch die Anwendung von Data Mining Techniken. Eine regelmäßige Aktualisierung und Überprüfung der Datenqualität ist ebenfalls wichtig, um aussagekräftige Ergebnisse zu erzielen. **
-
Wie können Daten effektiv aufbereitet werden, um sie für Analysen und Auswertungen nutzbar zu machen?
Daten können effektiv aufbereitet werden, indem sie bereinigt, strukturiert und konsolidiert werden. Dies beinhaltet das Entfernen von Duplikaten, das Standardisieren von Formaten und das Zusammenführen von Daten aus verschiedenen Quellen. Anschließend können sie in geeigneten Analysetools verwendet werden, um Erkenntnisse und Trends zu identifizieren. **
-
Was sind einige verlässliche Quellen für allgemeine Fakten und Informationen?
Einige verlässliche Quellen für allgemeine Fakten und Informationen sind akademische Institutionen wie Universitäten und Forschungseinrichtungen, staatliche Behörden und offizielle Regierungswebsites sowie etablierte Nachrichtenorganisationen und Fachzeitschriften. Es ist wichtig, die Glaubwürdigkeit und Reputation der Quelle zu überprüfen, um sicherzustellen, dass die Informationen zuverlässig sind. Bibliotheken und Online-Datenbanken können auch gute Quellen für verlässliche Informationen sein. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.